Guerra cibernetica
Camion canadesi, hackerato il sito di finanziamento GiveSendGo: può partire il doxxing contro i donatori

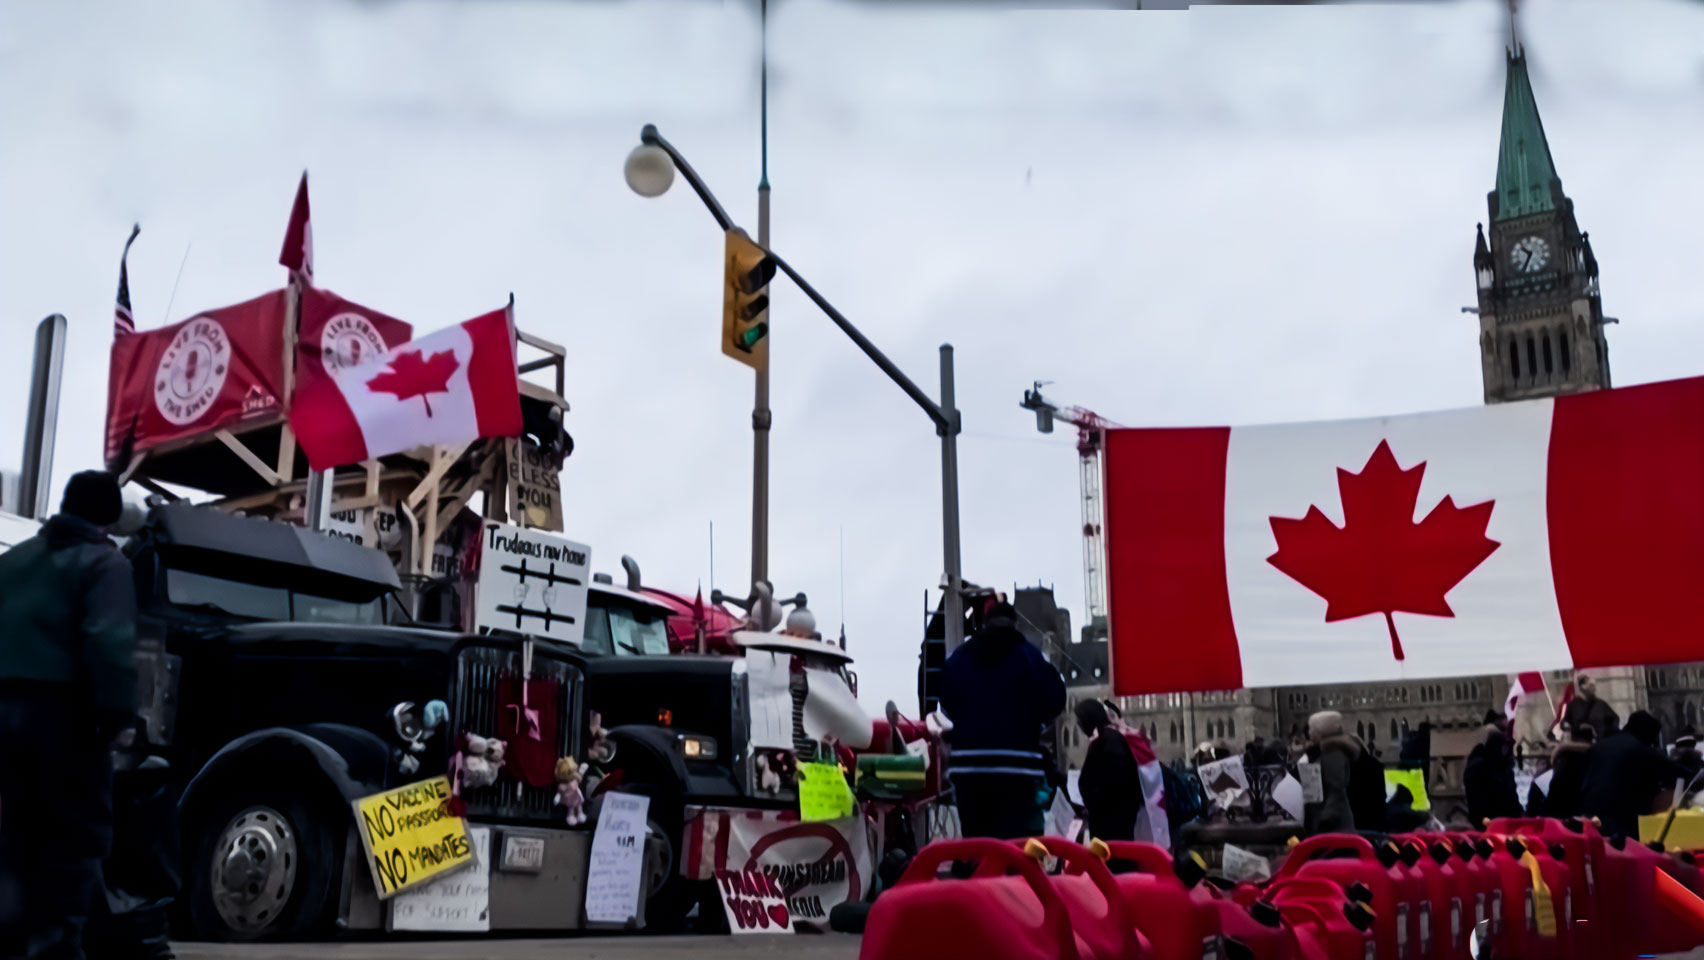
La scorsa domenica è stato colpito con un attacco hacker il sito di crowdfunding GiveSendGo, che stava raccogliendo e distribuendo donazioni da tutto il mondo a favore dei camionisti in protesta ad Ottawa.
Come noto, i camionisti avevano iniziato a raccogliere fondi in crowdfunding su GoFundMe, una piattaforma più conosciuta. Ad un certo punto GoFundMe aveva bloccato la campagna e congelato i fondi, dicendo che le donazioni sarebbero state ridirette verso altri enti caritatevoli, non è dato di capire se di scelta della società o degli autori della campagna.
Gli organizzatori della protesta erano quindi ripiegati su GiveSendGo, un sito di crowdfunding di matrice cristiana. In breve tempo la campagna aveva racimolato l’equivalente dei fondi bloccato da GoFundMe, circa 8, 6 milioni di dollari.
La privacy violata può aprire alla pratica del doxxing, ossia lo sputtanamento online di singole persone di modo da creare problemi nella loro vita reale, a livello professionale e relazionale
Il governo canadese aveva ordinato a GiveSendGo di congelare i fondi destinati al Convoy of Freedom, ma la società aveva risposto dicendo che non il governo di Ottawa non aveva alcuna giurisdizione su GiveSendGo, società americana.
Know this! Canada has absolutely ZERO jurisdiction over how we manage our funds here at GiveSendGo. All funds for EVERY campaign on GiveSendGo flow directly to the recipients of those campaigns, not least of which is The Freedom Convoy campaign.
— GiveSendGo (@GiveSendGo) February 11, 2022
Quindi, ecco che casualmente capito questo attacco cibernetico, che espone la lista di tutti i donatori. La privacy violata può aprire alla pratica del doxxing, ossia lo sputtanamento online di singole persone di modo da creare problemi nella loro vita reale, a livello professionale e relazionale.
Si è trattato di un attacco in grande stile: gli hacker hanno postato un video tratto dal film Disney Frozen (con allusione al conto congelato) con a scorrere un intero manifesto contro la protesta dei camion. Lo stesso sito Givesendgo era stato ridiretto verso un’altro indirizzo, GiveSendGone, che celebrava il KO informatico del crowdfunding cristiano.
Here’s part of the video hackers have now posted on the @GiveSendGo website #cdnpoli #onpoli #Ottawa https://t.co/FCo6wKafnM pic.twitter.com/jYCdVAzdQl
— Travis Dhanraj (@Travisdhanraj) February 14, 2022
È piuttosto raro, per non dire incredibile, lo zelo conformista dei presunti hacker, che invece che prendere le parti della protesta come suggerirebbe l’idea del pirata anarchico, si schierano con il potere costituito, divenendo pasdaran del regime di Trudeau junior.
«Il governo canadese vi ha informato che i soldi che voi stronzi avete raccolto per finanziare un’insurrezione sono stati congelati» minaccia il manifesto dei presunti hacker
«Il governo canadese vi ha informato che i soldi che voi stronzi avete raccolto per finanziare un’insurrezione sono stati congelati» minaccia il manifesto dei presunti hacker.
«La banca TD ha congelato diversi conti» dicono i pirati, gioendo delle giuste azioni di ritorsione di un grande ente bancario nazionale: le banche e gli hacker sono da sempre grandi amici.
«Avete contribuito a finanziare l’insurrezione del 6 gennaio negli Stati Uniti». Un riferimento al fallito golpe trumpiano non poteva mancare. No.
«Avete aiutato a finanziare un’insurrezione a Ottawa». Il linguaggio tende a somigliare a quello di certi consiglieri comunali della capitale, che hanno parlato proprio di «insurrezione» e «terrorismo».
«In effetti, vi impegnate a finanziare qualsiasi cosa che tenga acceso il fuoco furioso della disinformazione fino a bruciare le democrazie collettive del mondo». Eccerto, ora gli hacker difendono le democrazie collettive mondiali, qualunque cosa questa espressione voglia dire.
«A nome delle persone sane di tutto il mondo che desiderano continuare a vivere in una democrazia, ora vi sto dicendo che GIVESENDGO stesso è congelato».
Il manifesto attacca quindi il «convoglio di camion per protestare contro i requisiti dei vaccini», suggerendo che i leader delle proteste sono «noti estremisti che hanno pubblicamente dichiarato di voler rovesciare il governo» e «hanno tenuto una città in ostaggio per settimane mentre terrorizzavano la pacifica cittadini che ci abitano». Pirati pro quiete pubblica.
Insomma, democratici hacker vaccinisti pro-governativi. Quindi hacker OGM. Anzi, hacker mRNA. Non una grinza.
Infine, ecco qualcosa di mai visto prima d’ora, una tirata di «complottismo hacker».
«Ora sono in corso o pianificati convogli di camion in tutto il mondo», continua il testo sulle immagini di Frozen.
«Qualcuno ha davvero pensato a quanto sia pericoloso, soprattutto in questi tempi? I governi e le forze dell’ordine devono considerare la possibilità che alcune di queste persone non siano semplicemente dei normali camionisti e siano stufe di mascherine e vaccini».
«La possibilità che un movimento di convogli come questo possa essere una copertura per un tipo di attacco di cavalli di Troia in cui estremisti e gruppi di milizie possano arrivare in gran numero con le armi, grandi convogli di camion che si spostano nelle capitali sembrerà normale dato il tema della queste proteste mondiali».
Insomma, un colpo di Stato mondiale di gente armata che si sposta in camion, come in un Mad Max qualsiasi. Una prospettiva tremenda quanto concreta. Per fortuna, sventata dagli hacker che hanno sistemato un sito di crowdfunding esponendo i dati personali dei suoi utenti, che magari hanno donato 5 dollari neanche potendo permetterselo, perché a causa degli obblighi vaccinali hanno perso il lavoro.
Domanda: un hacker che sta dalla parte dello Stato, come si può chiamare? Hacker di Stato?
Domanda: un hacker che sta dalla parte dello Stato, come si può chiamare? Hacker di Stato?
Non so a voi, ma a noi tutta questa storia ricorda un momento stranissimo del 2013, quando quello che si pensava il partito informatico per eccellenza, il M5S, entrò in Parlamento. Ad un mese dalle elezioni, alcuni deputati grillini furo oggetto di un attacco cibernetico. Furono trafugate le email alcuni deputati, tra cui vi erano, nel caso di una onorevole del partito di Grillo, alcune foto molto intime. Un fantomatico gruppo chiamato «Hacker del PD» rivendicò il ciberattacco. Secondo la trasmissione TV Le Iene, il gruppo era invece interno al M5S. L’interessata smentì.
Come sempre, nel caso della guerra cibernetica, è impossibile capire chi davvero sia l’attaccante.
Nel frattempo, per non saper né leggere né scrivere, il governo Trudeau sta pensando di perseguire anche chi scambia criptovalute: una forma di finanziamento della protesta impossibile da fermare.
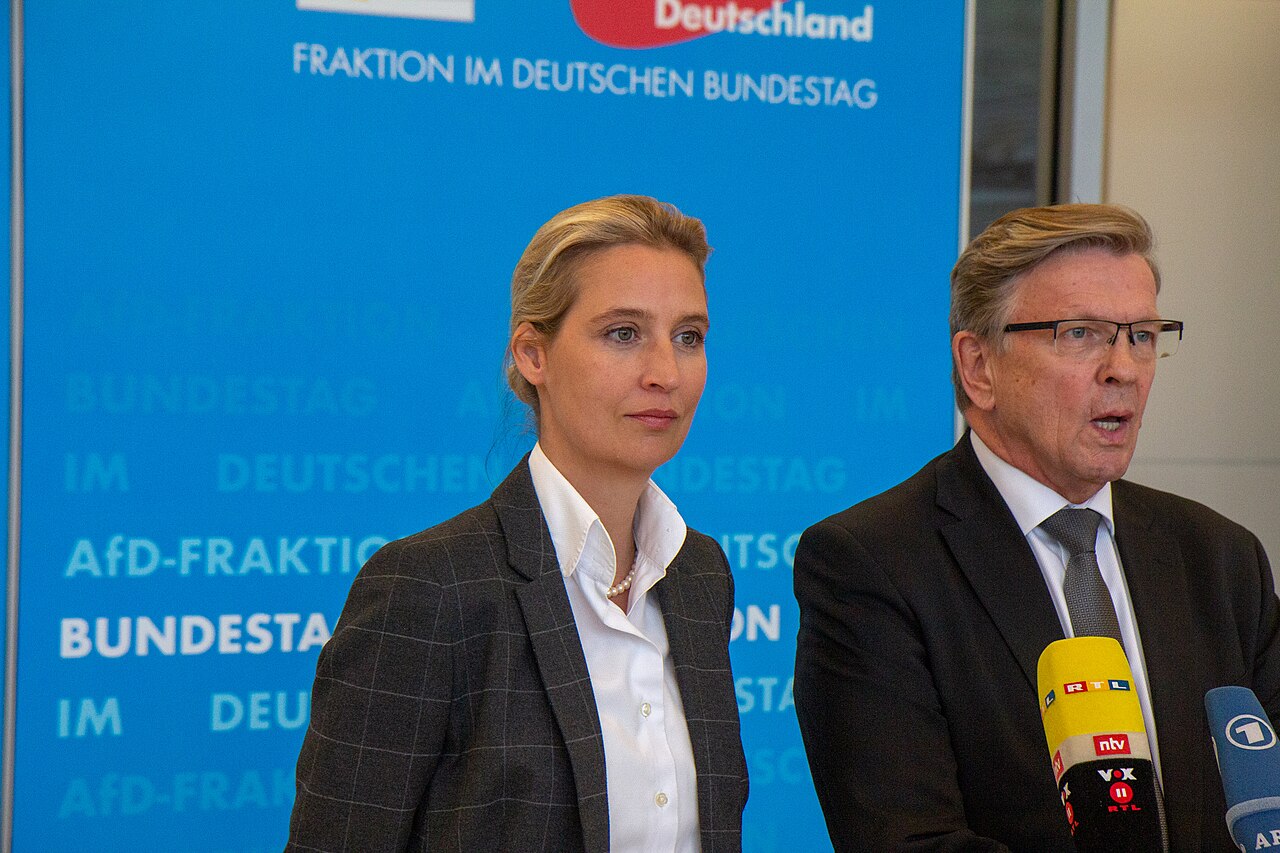
Il partito più popolare in Germania, Alternativa per la Germania (AfD), ha subito un massiccio attacco informatico: hacker sconosciuti avrebbero rubato e pubblicato centinaia di migliaia di email interne, mentre l’establishment politico del paese cerca pretesti per mettere al bando il partito di opposizione.
La violazione, riportata per la prima volta da Bild martedì, avrebbe esposto 421.179 email per un totale di 281 gigabyte, tra cui corrispondenza che coinvolge la co-presidente dell’AfD Alice Weidel, il presidente onorario Alexander Gauland e altre figure di spicco del partito.
Il materiale trapelato includerebbe, a quanto pare, fotografie di documenti d’identità, estratti conto bancari, fatture, domande di iscrizione e liste interne del partito. Il quotidiano Bild ha dichiarato di aver esaminato un piccolo campione dei documenti, tra cui una carta d’identità appartenente a Markus Frohnmaier, vicecapogruppo dell’AfD al Bundestag.
L’identità e le motivazioni degli hacker sono sconosciute e l’autenticità del materiale pubblicato non è stata verificata in modo indipendente.
L’AfD ha confermato che un fornitore di servizi di hosting che collabora con il partito è stato vittima di un attacco informatico a settembre, ma ha smentito le ipotesi secondo cui i suoi attuali sistemi di comunicazione sarebbero stati compromessi.
Iscriviti alla Newslettera di Renovatio 21
«Solo poche caselle di posta elettronica sono state copiate illegalmente, la maggior parte delle quali non veniva utilizzata da anni», ha dichiarato un portavoce del partito al quotidiano Bild, aggiungendo che gli account di posta elettronica attualmente in uso presso i partiti federali non sono stati interessati.
L’AfD ha condannato la violazione definendola un «attacco al sistema partitico tedesco e quindi alla democrazia» e ha affermato di aver segnalato l’attacco informatico alle autorità di sicurezza.
Nella mattinata di mercoledì, non era ancora giunta alcuna dichiarazione da parte degli inquirenti né alcuna condanna della violazione da parte di alti funzionari governativi.
La corrispondenza trapelata ha già attirato l’attenzione degli attivisti che chiedono la messa al bando del partito. Valentina Chiofalo, rappresentante dell’organizzazione tedesca per i diritti civili Gesellschaft für Freiheitsrechte, ha dichiarato all’agenzia TAZ che le email rubate potrebbero rafforzare le argomentazioni a favore della messa al bando dell’AfD, mentre la loro pubblicazione e l’analisi giornalistica potrebbero anche influenzare negativamente l’opinione pubblica nei confronti del partito.
L’attacco si inserisce in una crescente campagna da parte dei partiti politici tedeschi consolidati per isolare e potenzialmente mettere al bando l’AfD. Il partito euroscettico, che sostiene controlli più severi sull’immigrazione e si oppone al sostegno militare di Berlino all’Ucraina e alle sanzioni contro la Russia, ha raggiunto il 30% dei consensi nell’ultimo sondaggio INSA per Bild, con un vantaggio di 12 punti percentuali sul blocco CDU/CSU del cancelliere Friedrich Merz, sceso al 18%.
All’inizio di questo mese, l’AfD ha ottenuto per la prima volta la presidenza del Parlamento regionale della Sassonia-Anhalt, infrangendo il «muro» politico mantenuto dai partiti tradizionali. La sua ascesa ha spinto i leader parlamentari socialdemocratici a chiedere la creazione di un gruppo di lavoro federale-regionale per esaminare un possibile divieto, accusando l’AfD di minacciare la democrazia dall’interno e di promuovere l’estremismo.
Anche l’agenzia di Intelligence interna tedesca BfV ha cercato di classificare il partito come un’organizzazione di estrema destra confermata, ma un tribunale di Colonia ha bloccato tale designazione a febbraio, in attesa di ulteriori procedimenti legali.
L’AfD ha respinto le accuse, descrivendo il divieto proposto come un tentativo di sovvertire la volontà di milioni di elettori ed eliminare la competizione politica.
L’anno scorso il leader AfD Tino Chrupalla è stato assaltato e punto con una misteriosa siringa. Poco prima, aveva rivelato di essere stato debancarizzato: Postbank, una divisione bancaria al dettaglio del grande istituto finanziario Deutsche Bank, avrebbe chiuso il suo conto perché membro dell’AfD, ha lamentato il politico. Altri membri del partito hanno subìto la chiusura del conto corrente da parte delle banche.
Ad agosto 2024 la deputata AfD Beatrix von Storch è stata attaccato da un uomo che l’ha imbrattata di escrementi di cane durante un evento nel land della Renania-Palatinato. La Von Stoch è la deputata che tenne un notevole il discorso al Bundestaggo lo scorso 27 aprile in cui sferrava un feroce attacco contro i grandi interessi finanziari dietro i Verdi tedeschi spiegando le dinamiche occulte di tale «piovra verde».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Olaf Kosinsky via Wikimedia pubblicata su licenza CC BY-SA 3.0-de
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21

Guerriglia anarco-tirannica a Bologna, Torino, Firenze, Roma. Immagini e analisi

Rivista medica ritira l’articolo sul vaccino contro il COVID: «dati falsificati»

Stelle del cinema e tute alari. Renovatio 21 intervista il decano degli stuntmen italiani Claudio Pacifico

I Manciù, gli Inglesi e l’oppio

Musk: il danaro dei contribuenti statunitensi riciclato attraverso l’Ucraina

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Papa Leone XIV celebra il motto massonico e rivoluzionario francese «Libertà, Uguaglianza, Fraternità»

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Immigrazione7 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero1 settimana fa
L’antico incidente dietro la Tesla volante
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò
-
Vaccini1 settimana fa
Vaccinazione, il video in cui il futuro papa Leone parlava di «atto d’amore»
-
Epidemie2 settimane fa
«Perché Fauci deve marcire in galera»